News
Attacchi hacker ai supermercati, oggi vertice a Palazzo Chigi
Colpiti almeno quattro punti vendita Coop in Sicilia. L’Agenzia per la cybersicurezza nazionale monitora anche un’azienda toscana e una emiliana
L’allarme per gli attacchi hacker ai sistemi di refrigerazione commerciale arriva sul tavolo del governo. Oggi, martedì 3 novembre, alle 11.30, Palazzo Chigi ospiterà una riunione coordinata dal sottosegretario alla presidenza del Consiglio Alfredo Mantovano. Parteciperanno il direttore dell’Agenzia per la Cybersicurezza nazionale e i responsabili delle Agenzie di intelligence, chiamati a fare il punto su una serie di intrusioni informatiche che, dopo aver interessato diversi Paesi europei, hanno raggiunto anche l’Italia.
Il settore più esposto è quello della catena del freddo. In Sicilia sono stati accertati attacchi ad almeno quattro supermercati Coop, mentre segnalazioni riguardano anche un’impresa toscana della ristorazione collettiva e un’azienda emiliana che produce surgelati. A confermare gli episodi nei punti vendita siciliani è stato Giuseppe Spadaro, direttore generale del gruppo Coop Radenza, che gestisce supermercati a marchio Coop nell’isola. «Abbiamo avuto la conferma che si tratta di un attacco hacker in almeno quattro supermercati Coop in Sicilia», ha dichiarato all’Adnkronos.
Spadaro ha precisato che il problema è stato circoscritto e che la situazione è sotto controllo. Il gruppo ha avviato i protocolli previsti e si è attivato con gli organismi competenti, compresa l’Agenzia per la cybersicurezza nazionale. Da Coop, dopo le segnalazioni relative a punti vendita siciliani appartenenti a una catena in franchising e non gestiti direttamente dal marchio, è arrivata una rassicurazione sul funzionamento degli impianti della propria rete: «Abbiamo fatto un check per verificare l’andamento della situazione, per ora è tutto tranquillo, non registriamo anomalie nel sistema di refrigerazione».
La cooperativa ha spiegato che i sistemi di controllo dei punti vendita sono sottoposti a monitoraggio da parte della struttura interna che si occupa della progettazione e della gestione degli impianti, con un gruppo di architetti e ingegneri. La rete dispone, secondo quanto riferito, di strumenti evoluti per individuare eventuali anomalie e tenere sotto osservazione il funzionamento dei sistemi.
I casi italiani si inseriscono in una sequenza di attacchi che ha già coinvolto centri commerciali e operatori della grande distribuzione in Belgio, Svezia, Lussemburgo, Olanda, Finlandia, Irlanda ed Estonia. In questi Paesi gli hacker sono riusciti ad alterare da remoto le temperature degli impianti di refrigerazione, portandole in alcuni casi fino a 50 gradi.
Di fronte alla diffusione degli episodi, l’Agenzia per la Cybersicurezza nazionale ha diramato un’allerta rivolta alle imprese della grande distribuzione, della logistica alimentare e dell’intera filiera del freddo. L’indicazione è di verificare con urgenza se i sistemi di controllo e di teleassistenza siano esposti su Internet e, quando necessario, isolarli dalle reti aziendali.
Le raccomandazioni comprendono anche il rafforzamento degli accessi da remoto attraverso reti Vpn e autenticazione multifattore, la verifica degli account con privilegi elevati e l’aggiornamento dei dispositivi che non ricevono più supporto. L’Agenzia ha confermato di aver ricevuto una notifica Nis relativa a un incidente che ha coinvolto un’azienda toscana attiva nella ristorazione collettiva. Ha inoltre individuato un attacco, non ancora notificato, ai danni di un’impresa emiliana produttrice di surgelati. I monitoraggi sono stati intensificati per verificare se vi siano altri operatori interessati.
La vicenda è arrivata anche all’attenzione del Copasir. Secondo quanto apprende l’Adnkronos, il Comitato è pronto a chiedere al governo informazioni sull’estensione degli attacchi e sulle misure adottate. Il calendario delle audizioni offre già due occasioni per approfondire il caso: mercoledì 4 novembre, alle 14, è prevista la seduta con il direttore dell’Agenzia informazioni per la sicurezza interna (Aisi), Bruno Valensise. Per il giorno successivo, giovedì 5 novembre alle 13.30, è invece fissata l’audizione del direttore generale dell’Agenzia per la cybersicurezza nazionale, Andrea Quacivi.
(con fonte AdnKronos)


Travolto dal portiere in campo, morto Jesus De Miguel
L’attaccante aveva riportato un arresto cardiocircolatorio dopo il violento impatto al torace. Nelle ore precedenti il Tenerife aveva segnalato un...
Chiari, 21enne uccide la madre a coltellate e si costituisce
Il delitto nella casa di famiglia, in provincia di Brescia. Dopo la fuga, il giovane si è presentato ai carabinieri...
Incidente elicottero in Bosnia, Roma celebra i funerali solenni: Mattarella e Meloni alle esequie
I quattro militari sono morti il 29 ottobre nello schianto dell’elicottero impegnato nella missione internazionale Eufor Althea Quattro feretri avvolti...
New York Measles Death Rekindles Fears as U.S. Outbreak Reaches 35-Year High
The first measles fatality in New York in three decades has intensified scrutiny of declining vaccination rates and underscored the...


Maltempo al Centro-Sud, allerta arancione in Puglia e Basilicata
Temporali e venti forti interessano diverse regioni. Scuole chiuse a Chieti, Lanciano e San Michele di Serino, lezioni a distanza...
Blue Wave Poised to Reshape Senate Map as Democrats Lead Across Key Battlegrounds
Final polling suggests Democrats are not merely competing for Senate control but threatening to expand the battlefield deep into Republican...
Attacchi hacker ai supermercati, oggi vertice a Palazzo Chigi
Colpiti almeno quattro punti vendita Coop in Sicilia. L’Agenzia per la cybersicurezza nazionale monitora anche un’azienda toscana e una emiliana...
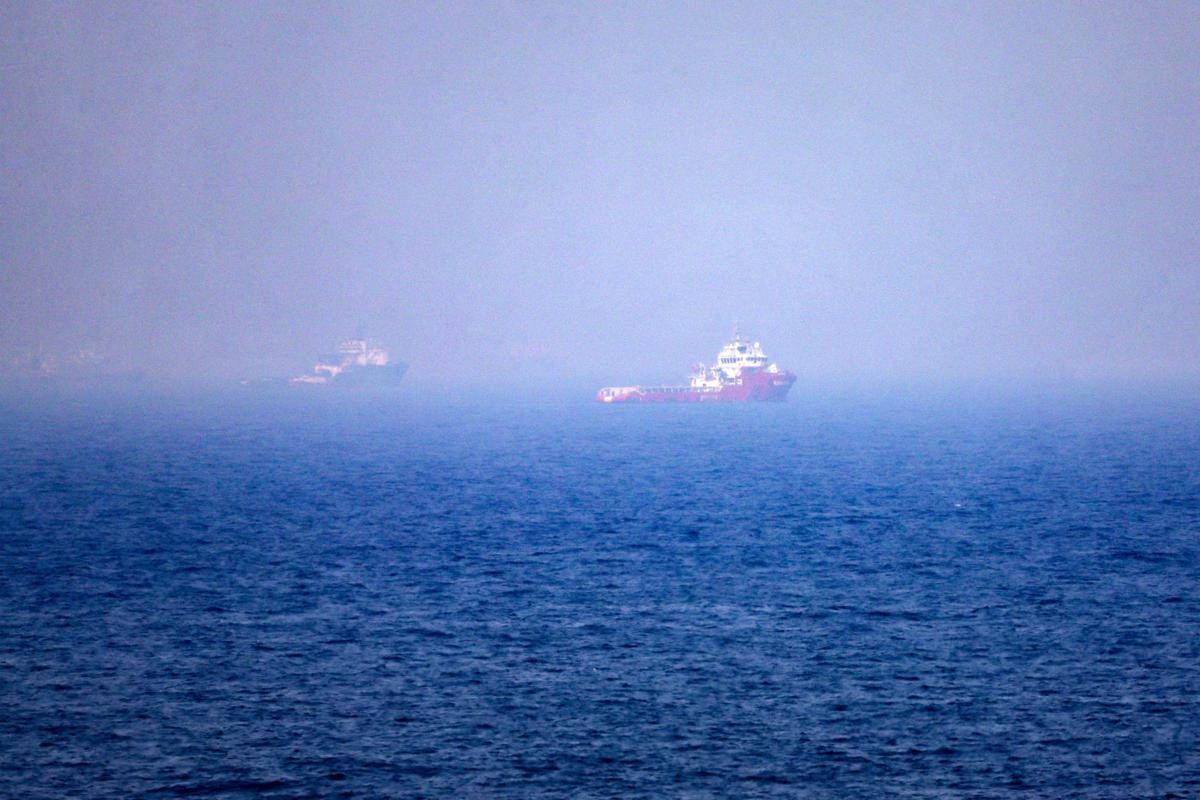
Trump rassicura sull’Iran, ma gli Usa colpiscono Qeshm prima del voto
Alla vigilia delle elezioni di metà mandato il presidente parla di una possibile intesa con Teheran, mentre il Wall Street...

Moss Landing Shooting Leaves Multiple Dead as California Investigators Search for Answers
Authorities have released few details about the gunfire near Monterey Bay, but the incident has already become the latest in...

Meteo, piogge e neve sull’Appennino: nuovo peggioramento dal 5 novembre
Il calo delle temperature porterà le massime fino a 4-6 gradi sotto i valori recenti. Le precipitazioni interesseranno soprattutto Centro-Sud...
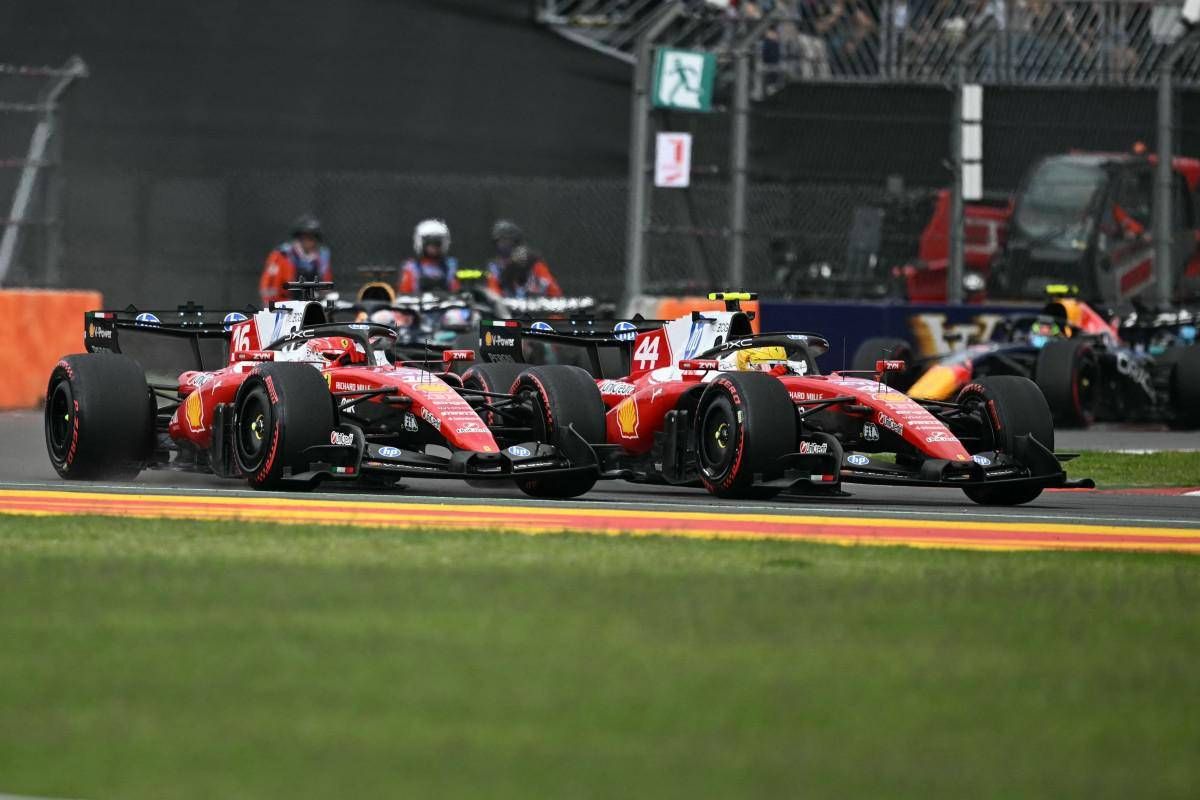
Hamilton Questions Leclerc’s Team Commitment After Ferrari Flashpoint
The seven-time champion says Ferrari lost more than a race in Mexico, arguing that an internal battle with Charles Leclerc...
Bussolengo, accusato di aver ucciso la moglie con l’insulina: non risponde al gip
Nadir Rossi, 35 anni, è detenuto a Verona per l’omicidio premeditato e pluriaggravato di Jessica Dalla Chiara. Respinta la richiesta...

Truffe del pellet, l’inchiesta Adnkronos: così agiscono i siti falsi
Le offerte ingannevoli si moltiplicano con i primi freddi. Prezzi troppo bassi, bonifici a persone fisiche e richieste di pagamento...
Varsavia teme incursioni dalla Russia: rafforzata la sicurezza a Kaliningrad
L’intelligence polacca e le agenzie alleate hanno segnalato possibili tentativi di attraversamento del confine da parte di gruppi armati Gruppi...

Ryanair anticipa la chiusura del check-in bagagli: cosa cambia
Non sarà più possibile consegnare il bagaglio in stiva fino a 40 minuti prima del decollo: il nuovo limite scatterà...
Iran’s Strait of Hormuz Plan Raises the Stakes for U.S. Diplomacy
Tehran says one of the world’s most critical shipping corridors can reopen within 48 hours, but only if Washington first...
You must be logged in to post a comment Login